Xcode-ის ბილდის ანალიტიკა
დიდ პროექტებზე მუშაობა არ უნდა მოითხოვდეს ერთი და იგივე კოდის ხელახლა კომპილაციას. Tuist Build Insights საშუალებას გაძლევთ თვალი ადევნოთ ბილდის ანალიტიკას, რათა გამოავლინოთ ტენდენციები, სანამ ლოკალური და CI ბილდების დრო შეფერხების მიზეზად იქცევა.
ბილდის ანალიტიკა ემყარება tuist inspect build ბრძანებას, რომელიც ჩვეულებრივ ემატება თქვენი სქემის post-action-ს.
ლოკალური ბილდების დროის თვალყურის დევნის დასაწყებად, შეგიძლიათ გამოიყენოთ tuist inspect build ბრძანება მისი თქვენი სქემის post-action-ში დამატებით:
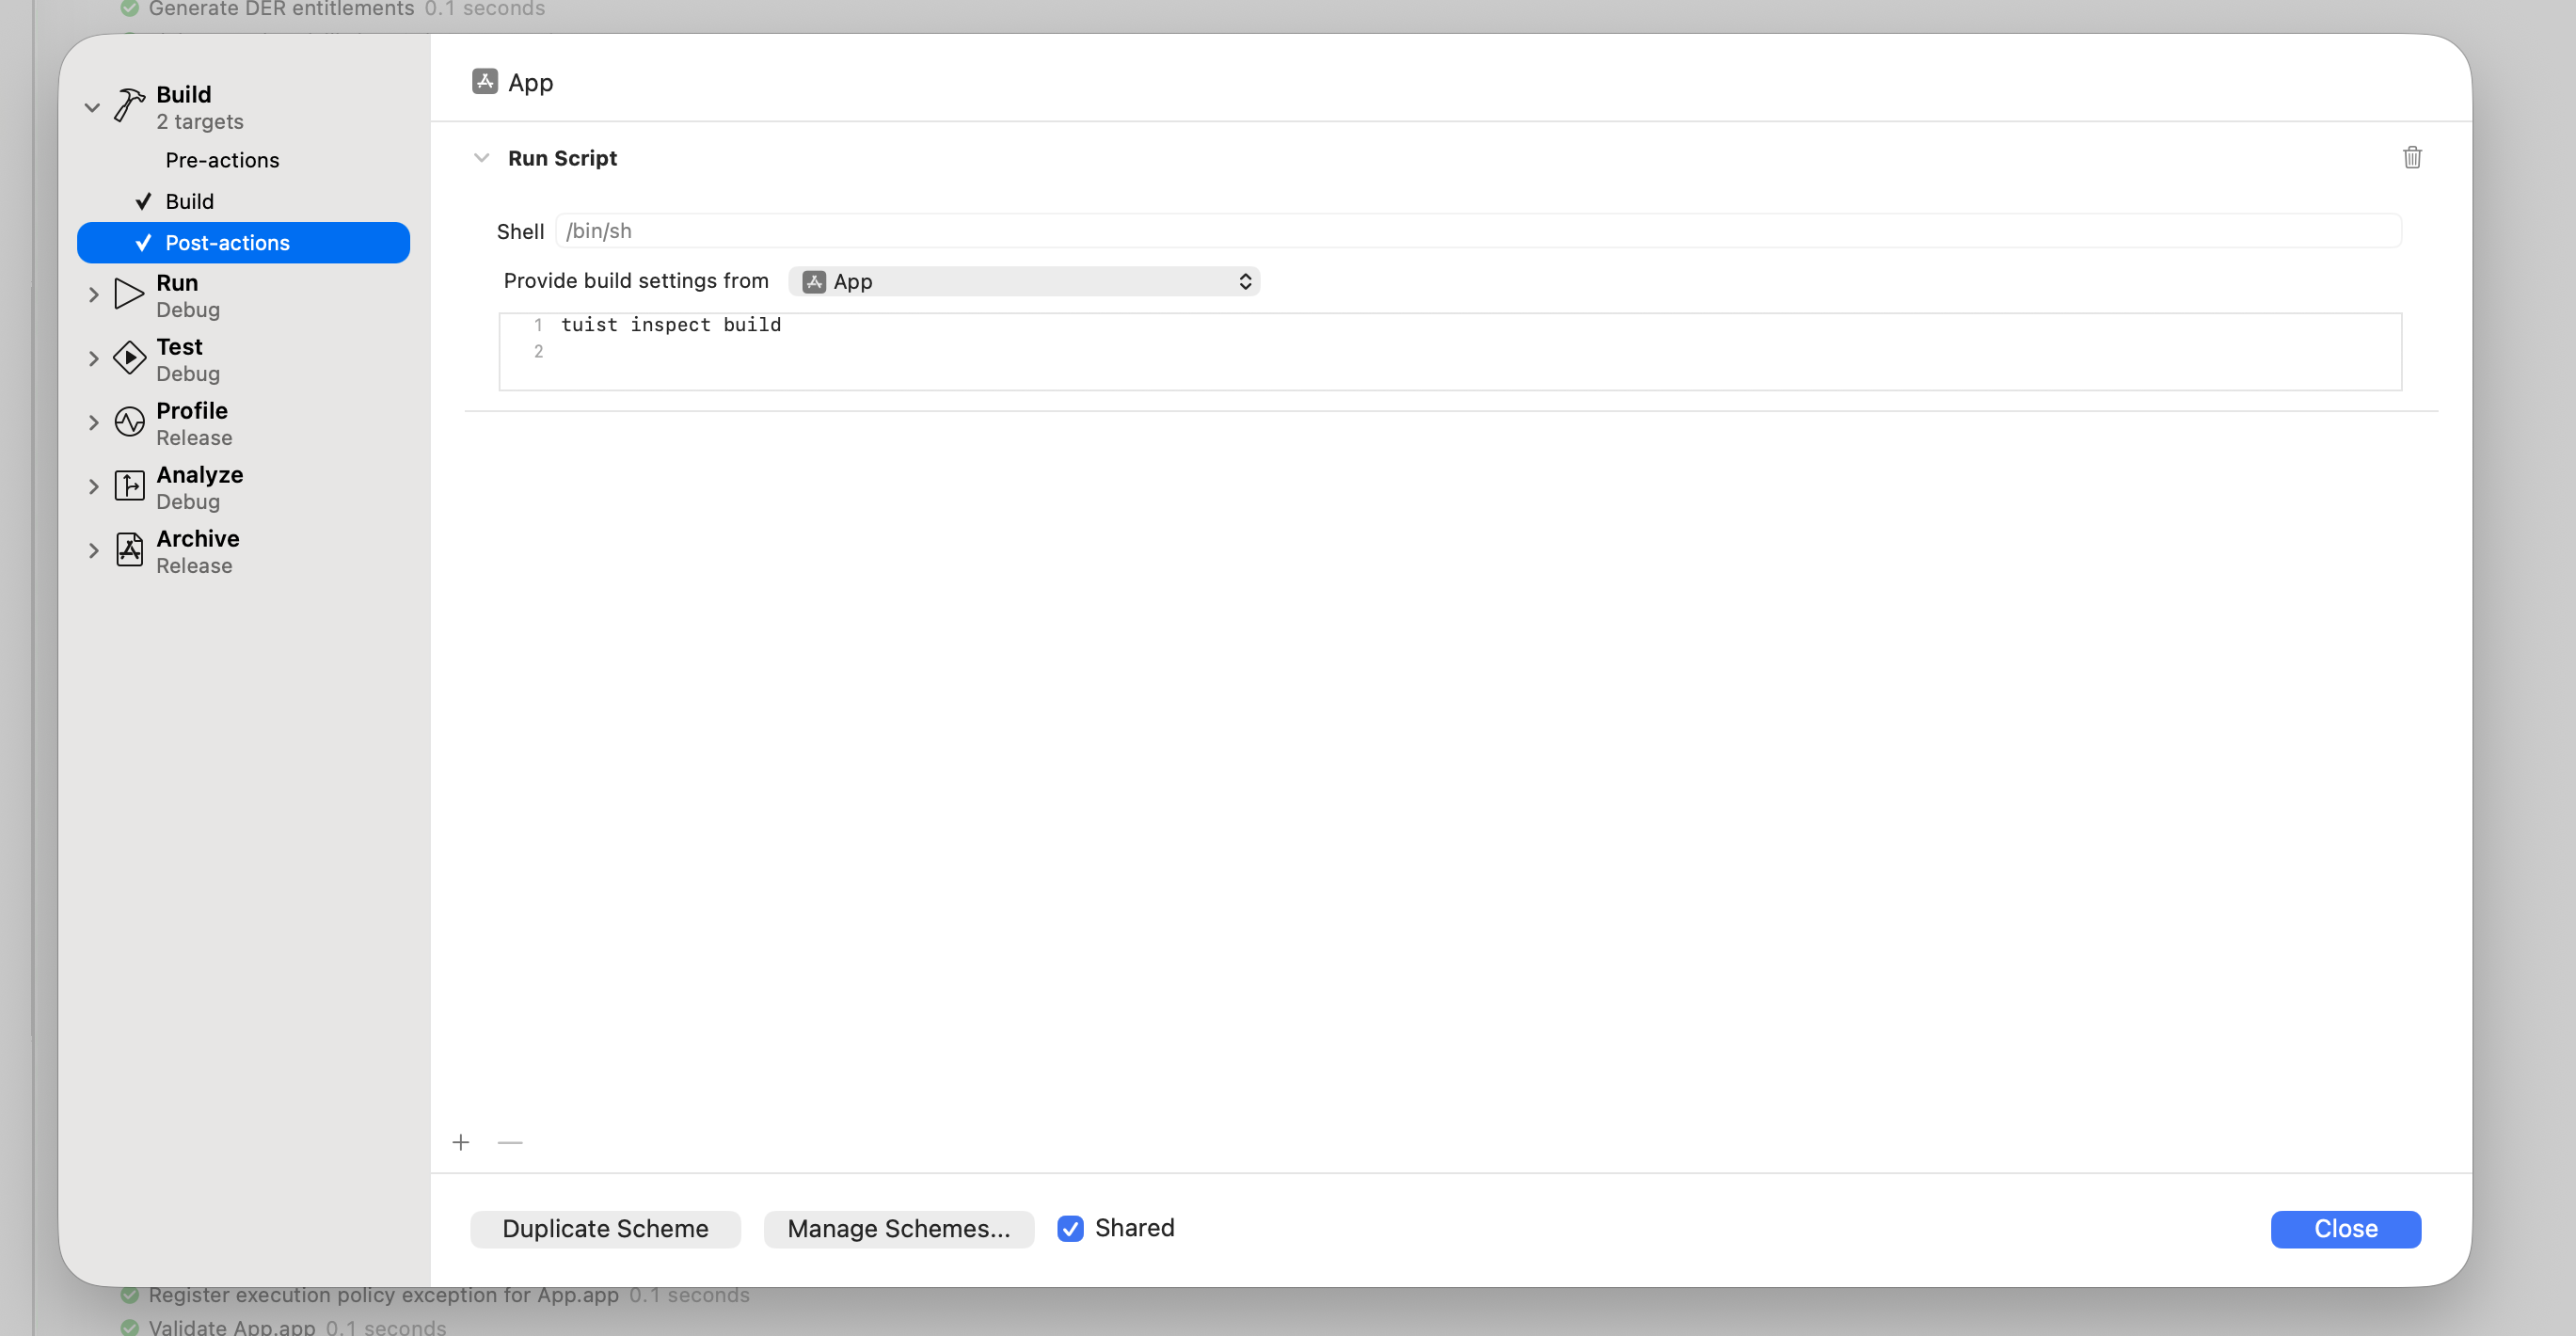
"Provide build settings from" ველი დააყენეთ შესრულებად ფაილზე ან თქვენს ძირითად ბილდის სამიზნეზე (target), რათა დაიჭიროთ ბილდის კონფიგურაცია.
post-scheme action არ სრულდება, როცა ბილდი ვერ ხერხდება.
ამ შემთხვევაში მისი შესრულება შეგიძლიათ runPostActionsOnFailure-ის YES-ზე დაყენებით სქემის .xcscheme ფაილის <BuildAction> ელემენტში:
<BuildAction
   buildImplicitDependencies="YES"
   parallelizeBuildables="YES"
+  runPostActionsOnFailure="YES">
Mise-ისთვის, გაააქტიურეთ tuist post-action გარემოში:
# -C ensures that Mise loads the configuration from the Mise configuration
# file in the project's root directory.
$HOME/.local/bin/mise x -C $SRCROOT -- tuist inspect build
თქვენი გარემოს PATH არ გადაეცემა სქემის post action-ს, ამიტომ გამოიყენეთ Mise-ის აბსოლუტური გზა. ეს დამოკიდებულია იმაზე, თუ როგორ დააინსტალირეთ Mise. ბილდის პარამეტრები უნდა გადაეცემოდეს სამიზნიდან (target), რათა mise შეძლოს გაშვება $SRCROOT-დან.
Homebrew-ისთვის, დაამატეთ Homebrew-ის გზები post-action გარემოში:
export PATH="/opt/homebrew/bin:/usr/local/bin:$PATH"
tuist inspect build
შესვლის შემდეგ, ლოკალური ბილდები ითვალისწინება და ხელმისაწვდომია Tuist-ის დაშბორდიდან:
დაშბორდთან სწრაფი წვდომისთვის, გაუშვით tuist project show --web CLI-დან.

ბილდის ინსაიტები CI-ში#
იმისთვის, რომ CI-ში ბილდის ინსაიტები თვალყურს ადევნოთ, დარწმუნდით, რომ CI არის ავტორიზებული.
Xcodebuild-ზე დაფუძნებული CI-სთვის საჭიროა:
- გამოიყენეთ
tuist xcodebuild, როდესაც იძახებთxcodebuildქმედებებს. - დაამატეთ
-resultBundlePathთქვენსxcodebuildბრძანებას.
-resultBundlePath-ის გარეშე, საჭირო აქტივობის ლოგები და შედეგების ბანდლები არ გენერირდება და tuist inspect build ვერ შეძლებს ბილდის ანალიზს.
კრედენციალების გარეშე ანგარიშგება კერძო ქსელში#
თვითმასპინძელი განლაგება შეუძლია დეველოპერებს საშუალება მისცეს დაასრულებული ანგარიშების გამოქვეყნება სისტემაში შესვლის გარეშე. ოპერატორმა უნდა დააკონფიგურიროს TUIST_NETWORK_TRUSTED_INSIGHTS_ACCESS=true ინსტანსზე და გადატვირთოს ის, როგორც აღწერილია თვითმასპინძლობის სახელმძღვანელოში. ეს ვრცელდება ყველა მხარდაჭერილ პროექტზე; არ არსებობს პარამეტრი დაშბორდზე. დააკონფიგურირეთ თვითმასპინძელი URL და პროექტი იმ გარემოში, რომელსაც იყენებს თქვენი სქემის post-action ან ტერმინალი. CLI ავტომატურად აღმოაჩენს ინსტანსის პოლიტიკას, როდესაც კრედენციალები არ არის წარმოდგენილი:
export TUIST_URL="https://tuist.internal.example"
tuist inspect build
# To publish local test results:
tuist inspect test
კრედენციალების ნამდვილად არარსებობის შემთხვევაში, აქტივობის ლოგები და XCResult ბუნდლები იპარსება ლოკალურად და იგზავნება სტრუქტურირებული ანგარიშების სახით. არ იგზავნება raw არქივი, მიმაგრება, დაფარვის/ისტორიის ატვირთვა, შორეული პროცესორი, shard-ის მითითება ან შერჩევითი შესრულების მტკიცებულება. ანგარიშები რჩება ხილული, მაგრამ ვერ აახლებენ ავთენტიკაციის გასულ ტესტქეისის სტატუსს ან ვერ მართავენ კარანტინის/შეცდომების ავტომატიზაციებს. დაშბორდები და სხვა პრივილეგიური ბრძანებები კვლავ მოითხოვს სისტემაში შესვლას. დატოვეთ ქეშის ინტეგრაცია გამორთული, თუ ინსტანსი ცალკე არ იძლევა ქსელში სანდო ქეშზე წვდომას ან არ არის გამოყოფილი კრედენციალები.
არსებული კრედენციალები რჩებიან ავთენტიკაციის მქონე. არასწორი, დაზიანებული, ცარიელი ან უარყოფილი-განახლების კრედენციალები იწვევს შეცდომას და რჩებიან დისკზე, ასე რომ მოგვიანებითი ბრძანებები არ ხდებიან ჩუმად ხელმოუწერელი. ხელახლა შედით სისტემაში ან ცალსახად გამოდით, როგორც განზრახული აღდგენის მოქმედება. განაახლეთ ყველა სერვერის რეპლიკა აღმოჩენის მხარდაჭერის მქონე ვერსიამდე, სანამ განაახლებთ კრედენციალების გარეშე მომხმარებლებს, და დააკონფიგურირეთ საბოლოო სერვერის URL გადამისამართებების გარეშე. ძველ სერვერებს აღმოჩენის გარეშე, გამორთულ ინსტანსებს და აღმოჩენის შეცდომებს კვლავ სჭირდებათ ავთენტიკაცია. არ არის საჭირო კლიენტის მხრიდან opt-in. დააყენეთ TUIST_ACTOR_ID="" დამოუკიდებლად, რათა გამოტოვოთ კონფიგურირებული actor claim; ვერიფიცირებული კრედენციალის იდენტურობა უცვლელი რჩება.
მანქანური მეტრიკები#
აგების ანალიტიკა შეიძლება შეიცავდეს მანქანურ დონეზე შესრულების მეტრიკებს (CPU, მეხსიერება, ქსელი და დისკის გამოყენება), რომლებიც აღირიცხება აგების პროცესში. ამის ჩასართავად, გაუშვით მსუბუქი ფონური დემონი, რომელიც უწყვეტად იღებს სისტემურ მეტრიკებს:
tuist setup insights
ეს აწარმოებს ლოკალურ დემონს, რომელიც ფონურად იღებს მეტრიკებს. მონაცემებს ავტომატურად იღებს tuist inspect build და ატვირთავს აგების ანგარიშთან ერთად.
დისკის მეტრიკები მოიცავს წაკითხვის/ჩაწერის აქტივობას და, თავსებადი CLI-ისა და სერვერის შემთხვევაში, macOS-ის სისტემური Data ტომის (/System/Volumes/Data) საერთო და ხელმისაწვდომ ადგილს. ხელმისაწვდომი ადგილი არ მოიცავს გასაწმენდ ადგილს. დისკის ადგილის დიაგრამა აჩვენებს გამოყენებულ ადგილს (საერთოს გამოკლებული ხელმისაწვდომი) საერთო ტევადობასთან ერთად აგების განმავლობაში, არა მხოლოდ ატვირთვის მომენტში. ის არ ზომავს ცალკე გარე ტომებს, რომლებიც გამოიყენება checkout-ისთვის ან DerivedData-სთვის.
CLI-ის განახლების შემდეგ, გადატვირთეთ არსებული ნიმუშების აღმები tuist teardown insights-ით, რასაც მოჰყვება tuist setup insights. ნიმუშების აღება უნდა მიმდინარეობდეს აგების დროს; ძველ ანგარიშებს და ვერ მოხერხებულ გაზომვებს არ აქვთ დისკის ადგილის მნიშვნელობები და არ არის ნაჩვენები როგორც ნული. დისკის ადგილის ნიმუშები ემორჩილება მანქანური მეტრიკების არსებულ 90-დღიან შენახვის პოლიტიკას.
გაუშვით tuist setup insights თქვენს CI მანქანებზე აგებამდე, რათა ასევე აღირიცხოს მანქანური მეტრიკები.
მანქანური მეტრიკების შეგროვების შესაჩერებლად, გაუშვით:
tuist teardown insights
ეს ტვირთავს დემონის LaunchAgent-ს, შლის მის plist-ს და შლის აღებულ მეტრიკებსა და დემონის ჟურნალებს ~/.local/state-დან, ასე რომ ფონურად არაფერი რჩება გაშვებული.
მოხსენების აქტორის პრეტენზია#
მოხსენების შექმნის მოთხოვნები მოიცავს არასავალდებულო x-tuist-actor-id ჰედერს მხოლოდ მაშინ, როცა თქვენ ცალსახად აყენებთ TUIST_ACTOR_ID-ს ორგანიზაციის დონის იარლიყად, მაგალითად, TUIST_ACTOR_ID=employee-123 tuist inspect build. ნაგულისხმევად იარლიყი არ იგზავნება და Tuist არ ავლენს საოპერაციო სისტემის მომხმარებლის სახელებს. ცარიელი TUIST_ACTOR_ID ტოვებს გამოგზავნილ იდენტიფიკატორს, მაგრამ არ შლის სერთიფიკატებზე დაფუძნებულ დადასტურებულ იდენტობას. იდენტიფიკატორები უნდა იყოს 1–128 ბაიტი არა-სიცარიელე ბეჭდადი ASCII; არასწორი გადაფარვები გამოტოვებულია რეზერვული ვარიანტის გარეშე. თუ კუსტომური პროქსი უარყოფს უჩვეულო ჰედერებს, გამოეთიშეთ ცარიელი გარემოს გადაფარვით.
დადასტურებულ ინდივიდუალურ სერთიფიკატებს აქვთ უპირატესობა; კლიენტის მიერ მოხსენებული იდენტიფიკატორები წარმოდგენილია როგორც დაუდასტურებელი და არასდროს ანიჭებენ უფლებებს ან ავტომატურად არ აკავშირებენ მომხმარებლებთან. იდენტიფიკატორები ხილულია ნებისმიერი პირისთვის, ვისაც შეუძლია ნახოს პროექტის მოხსენებები, მათ შორის საჯარო მაყურებლებისთვის, როცა პროექტი საჯაროა, და შედის მონაცემთა ექსპორტში, ამიტომ არ ჩაწეროთ საიდუმლოებები. ეს ვრცელდება ბილდის, ტესტის და ბრძანების მოვლენების მოხსენებებზე. ძველი სერვერები იგნორირებენ არასავალდებულო ჰედერს, ხოლო ახალი სერვერები იღებენ ძველ კლიენტებს მის გარეშე. ახალი გაზიარებული-ტოკენის მოხსენებები იდენტიფიკატორის გარეშე აჩვენებენ უცნობი-ს, გამომქვეყნებელი ორგანიზაციის ნაცვლად; ისტორიული მოხსენებები ინარჩუნებენ წინა მიკუთვნებას. ბილდისა და ტესტის სიები განასხვავებენ დადასტურებულ მომხმარებლებს დაუდასტურებელი მოხსენებული იდენტიფიკატორებისგან. ავთენტიფიკაცია რჩება სავალდებულო, თუ თვითმასპინძელი ინსტანსი ცალსახად არ ჩართავს სერთიფიკატების გარეშე მოხსენებას და კლიენტი არ აღმოაჩენს ამ პოლიტიკას.
სქემის post-actions#
აქტორის პრეტენზიები ნაგულისხმევად გამორთულია. სქემის post-action-ისთვის ერთ-ერთის კონფიგურაციისთვის, დააყენეთ TUIST_ACTOR_ID ამ სკრიპტში shell-ის ექსპორტებზე დაყრდნობის ნაცვლად. Xcode, რომელიც გაშვებულია Dock-დან, არ იღებს ცვლადებს ~/.zshrc-დან. Homebrew-ით კონფიგურირებული პრეტენზიის ცალსახად ჩასახშობად, გამოიყენეთ:
export PATH="/opt/homebrew/bin:/usr/local/bin:$PATH"
export TUIST_ACTOR_ID=""
tuist inspect build
Mise-ით, გადაფარეთ მნიშვნელობა Mise-ის გარემოს ჩატვირთვის შემდეგ:
$HOME/.local/bin/mise x -C "$SRCROOT" -- env TUIST_ACTOR_ID="" tuist inspect build
გამოიყენეთ ცალსახა იარლიყი ცარიელი მნიშვნელობის ნაცვლად ჩასართავად.
მორგებული მეტამონაცემები#
ფილტრაციის გასაუმჯობესებლად, შეგიძლიათ ბილდებს მიაბათ მეტამონაცემები გარემოს ცვლადების საშუალებით.
გარემოს ცვლადები#
| ცვლადი | ფორმატი | აღწერა |
|---|---|---|
TUIST_BUILD_TAGS |
მძიმით გამოყოფილი | რამდენიმე ტეგი ერთ ცვლადში. |
TUIST_BUILD_VALUE_* |
ერთი მნიშვნელობა | საკვანძო-მნიშვნელობის წყვილი, სადაც სუფიქსი არის გასაღები. |
მაგალითები#
დააყენეთ ეს მნიშვნელობები CI-ში ან თქვენს შელში ბილდის გამოძახებამდე:
export TUIST_BUILD_TAGS="nightly,ios-team,release-candidate"
export TUIST_BUILD_VALUE_TICKET="PROJ-1234"
export TUIST_BUILD_VALUE_PR_URL="https://github.com/myorg/myrepo/pull/123"